


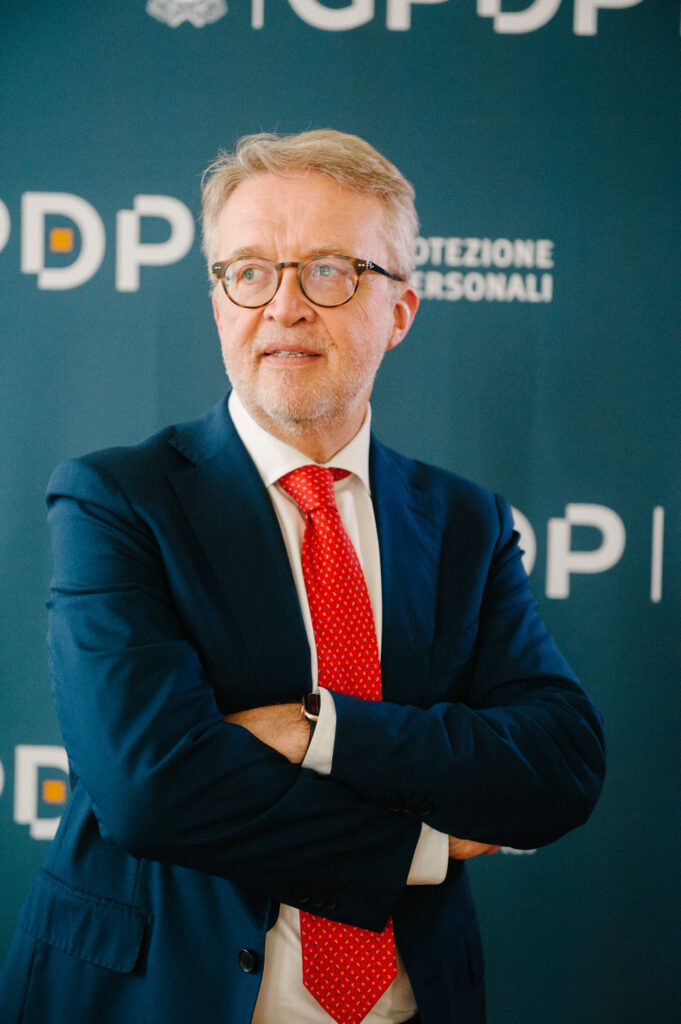
Intervista ad Agostino Ghiglia, componente del Collegio del Garante della protezione dei dati personali
Dai codici di condotta al trattamento dei dati in ambito aziendale fino alla difesa contro il telemarketing selvaggio: ecco i temi affrontati con Agostino Ghiglia, componente del Collegio del Garante della protezione dei dati personali.
Il Regolamento generale sulla protezione dei dati (GDPR) dell’Unione Europea ha influenzato il panorama aziendale sin dalla sua entrata in vigore il 25 maggio 2018. Sono state comminate 4,5 miliardi di euro di multe alle aziende per violazioni e tra i Paesi più multati figura l’Italia. Come giudica questo dato e come invertire la rotta?
«I numeri vanno guardati nella loro complessità. È vero che siamo uno dei Paesi più multati, ma è anche vero che siamo tra le Nazioni più grandi dell’Unione europea. Vantiamo anche una delle autorità più importanti con uffici particolarmente attenti a punire gli illeciti che riguardano il dato personale. I procedimenti che portano alle sanzioni sono lunghi e complessi. Bisogna ancora lavorare molto mettendo in atto un’azione sempre di più dissuasiva, per far comprendere la gravità dell’illecito commesso, per costruire una “privacy by design”, che vuol dire adeguare i propri modelli di business affinché la privacy sia vissuta come un elemento di vantaggio competitivo e non di svantaggio e la protezione dei dati venga visto come un investimento e non come una spesa. Occorre in sostanza bilanciare: da una parte bisogna cercare di diffondere questa nuova mentalità, dall’altra parte, ove serve, invece sanzionare».
Finalmente niente più domande scomode durante i colloqui. Mi parla del Codice proposto da Assolavoro e approvato dal Garante della privacy? Quali i punti salienti? Cosa rischiano le aziende che trasgrediscono?
«I codici di condotta sono vincolanti per chi li sottoscrive, non sono vincolanti per tutti. Per quanto concerne il regolamento europeo per la protezione dei dati personali vige il principio della accountability, ovvero la responsabilizzazione: ci sono delle regole da rispettare, l’azienda è tenuta a designare il proprio modello di business in modo da trattare dati personali nella maniera lecita, trasparente. Quindi ci sono aziende che aderiscono al Codice di condotta e aziende che ritengo che attraverso la accountability hanno realizzato un modello di business che sia sufficientemente tutelante nei confronti dei cittadini. Detto questo, il Codice di condotta, proposto da Assolavoro, ha sancito tre punti importanti: il primo riguarda la tipologia di dati per cui si viene selezionati ad un colloquio di lavoro. La vita privata non può essere termine di valutazione di un colloquio, a meno che non influenzi l’attività che sono chiamato a svolgere; il secondo punto è la garanzia che i processi automatizzati vedano sempre e comunque l’intervento umano, senza lasciare quindi alla macchina nessun potere decisionale; terzo punto è la possibilità di avvalersi di dati che provengono da un lavoro precedentemente svolto purché queste informazioni siano utili ed inerenti all’attività per cui si fa il colloquio. Il Garante ha dato delle linee guida: dice chiaramente che se un’azienda tratta dati personali deve avere un responsabile del trattamento stesso, che si chiama RPD, un registro dei trattamenti, dopodiché se qualcuno dovesse denunciare un illecito, il Garante interviene con un’istruttoria».
Quanto tempo le aziende possono mantenere i dati personali generati e raccolti automaticamente dai protocolli di trasmissione e smistamento della posta elettronica?
«Proprio recentemente il Garante ha adottato un provvedimento sui cosiddetti meta-dati che non sono il corpo delle email ma l’indirizzo di posta elettronica, i file allegati etc. Anche in questo caso il Garante può dare delle linee guida, definendo nella tempistica base 20-21 giorni, fatto salvo che il singolo titolare del trattamento può decidere di diversificare questi tempi di trattenimento dei dati senza eccedere mai troppo».
Telemarketing: una materia piuttosto ostica… come farlo rispettando il GDPR e la normativa sulla privacy? E, lato utente, come difendersi concretamente dalle ingerenze inopportune?
«In due anni il Garante ha comminato sanzioni per oltre 100 milioni di euro a diverse utilities che trattavano in modo un po’ troppo superficiale i dati, li reperivano in modo ancora più superficiale e cominciavano a molestare i cittadini a qualsiasi ora del giorno e della notte. Con il Codice approvato dal Garante crediamo che la situazione potrà migliorare. Esiste poi il Registro delle opposizioni, per cui l’utente registra il proprio numero e toglie qualsiasi tipo di consenso. In teoria quindi non dovrebbe più ricevere telefonate sgradite, in teoria perché il cittadino, è bene dirlo, deve imparare a difendersi da solo, deve cioè imparare che i cookies non vanno accettati in modo compulsivo. L’essere umano purtroppo è impaziente, è dominato dall’ansia di leggere la notizia subito e quindi è portato ad accettare troppo frettolosamente i cookies, senza aver fatto alcun controllo, rischiando così di essere preda di un telemarketing selvaggio. Dietro quell’accettazione si cela infatti la possibilità che il nostro dato sia rimesso a disposizione di decine o centinaia di soggetti privati che da quel momento, visto che di fatto equivale ad un nuovo consenso, avranno la legittimazione a chiamarci. Bisogna avere un po’ di pazienza in più e selezionare solo i cookies necessari per fruire del servizio. La prima difesa siamo noi».
Luci ed ombre sull’intelligenza artificiale: se ne parla sempre più spesso, sempre più aziende ne fanno uso. Com’è possibile sostenere l’innovazione proteggendo comunque i dati personali? Quali i rischi da evitare?
«Abbiamo il dovere di proteggere i nostri dati nell’era tecnologica, diventa la battaglia delle battaglie. Intanto precisiamo che parliamo soprattutto di intelligenza artificiale generativa. Il termine AI fu coniato nel 1954. Da allora non abbiamo mai pensato che le calcolatrici, i computer fossero già delle intelligenze artificiali. Ora è scoppiato il boom dell’intelligenza artificiale generativa con ChatGPT, uno strumento che ci hanno portato a credere sia diventato indispensabile per la nostra storia evolutiva. Ai posteri l’ardua sentenza. È però fondamentale in questo contesto proteggere il nostro dato personale perché noi ormai viviamo due vite: quella reale e quella digitale. Il gemello digitale lo “nutro” in rete, nel senso che continuamente metto su Internet informazioni personali, intime e quindi diventa particolarmente importante averne cura, esattamente come facciamo della nostra persona fisica».
Ghiglia conclude che l’era digitale è una realtà nella quale siamo già immersi e per questo diventa a suo avviso fondamentale l’educazione civica digitale, farne una materia di insegnamento fin dal primo ciclo scolastico, per fare capire alle nuove generazioni che la rete non è solo svago, evasione, ma ci siamo dentro, noi e la nostra identità.
Di: Maria Lucia Panucci
